
Un mensaje puede parecer de tu banco, una paquetería o una red social. Antes de hacer clic, aprende a reconocer el engaño y a proteger tu dinero, tus cuentas y tu negocio.
¿Qué es el phishing?
El phishing es una técnica de engaño en la que los delincuentes se hacen pasar por una empresa, institución o persona de confianza para obtener información, acceso a tus cuentas o dinero. Puede llegar por correo, mensajes de texto, WhatsApp o llamadas, y llevarte a una página falsa o a descargar un archivo dañino.
El mensaje puede parecer una alerta bancaria, una notificación de paquetería o una solicitud de un proveedor. Su objetivo es que actúes antes de verificar. Para un negocio, el riesgo también incluye perder acceso a redes sociales o exponer información de clientes.
La guía del National Cyber Security Centre sobre phishing explica cómo estos engaños buscan obtener datos o dirigir a las víctimas a sitios maliciosos.
↑ Volver al inicioCómo puede presentarse el engaño
Estos son ejemplos ilustrativos, no mensajes oficiales:
- “Tu paquete no pudo entregarse. Actualiza tu dirección y paga una pequeña tarifa”.
- “Detectamos un problema con tu cuenta. Ingresa aquí para resolverlo”.
- “Necesitamos confirmar los datos de tu tarjeta para procesar esta factura”.
- “Te envié un código por error. ¿Me lo compartes?”.
Recibir un mensaje cuando sí esperas un paquete o una factura no lo vuelve auténtico. La FTC advierte sobre engaños que utilizan entregas y problemas de cuentas como pretexto.
7 señales de alerta que debes revisar
Abre cada señal para conocer qué revisar. Una pista aislada no confirma un fraude; verifica la solicitud por un canal independiente.
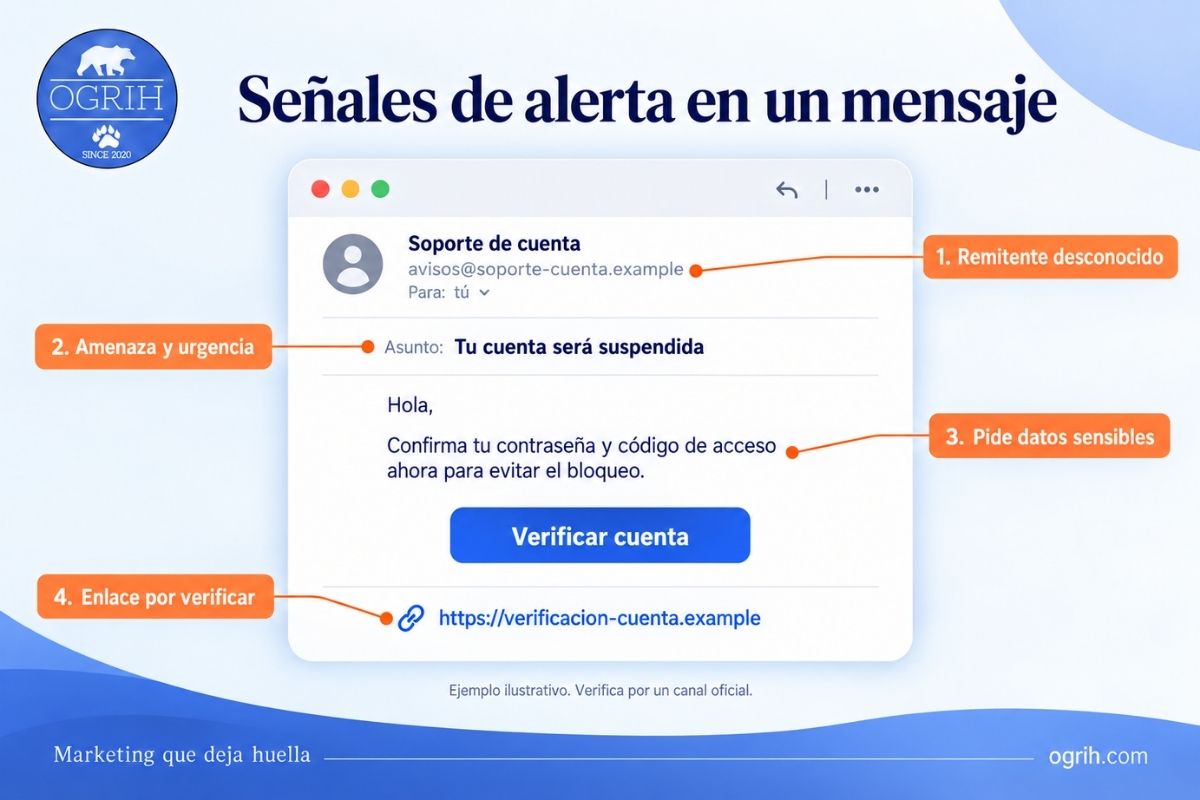
1. Presión para actuar inmediatamente
Las amenazas de bloqueo o las exigencias de pago urgente buscan reducir el tiempo que dedicas a comprobar la solicitud. Haz una pausa y verifica por otro canal.
2. Solicitudes de información sensible
Desconfía si alguien pide contraseñas, NIP, códigos de verificación o datos bancarios en una conversación inesperada. No entregues a otra persona el código que utilizas para entrar a una cuenta.
3. Remitentes o enlaces que no reconoces
Revisa la dirección completa del remitente y el destino del enlace. Que aparezca el nombre de una marca no basta: comprueba que el dominio coincide con su sitio oficial. Si tienes dudas, entra por tu cuenta desde la aplicación o una dirección conocida.
4. Redacción extraña
Las faltas pueden alertarte, pero un mensaje bien escrito también puede ser fraudulento.
5. Beneficios inesperados
Un premio no solicitado o una oferta extraordinaria merece comprobación antes de proporcionar información o dinero.
6. Códigos o permisos que no solicitaste
Introduce códigos únicamente en el proceso oficial que tú comenzaste. No los entregues a otra persona ni apruebes accesos desconocidos.
7. Archivos inesperados
Una supuesta factura o comprobante puede ser el pretexto para que descargues contenido malicioso. Confirma su procedencia antes de abrirlo.
Un logo, tu nombre o una redacción cuidada tampoco prueban autenticidad. Los delincuentes pueden utilizar información publicada en redes para personalizar sus mensajes.
Cómo verificar un mensaje antes de actuar
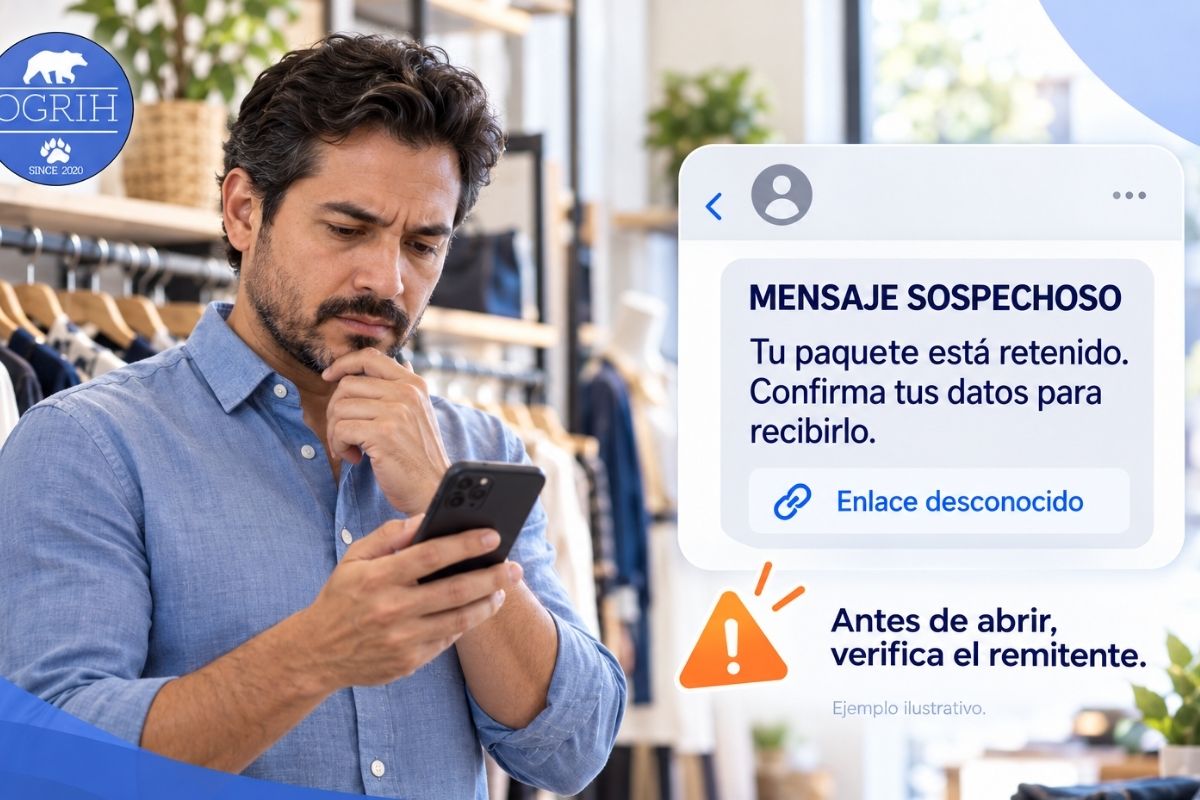
No uses el teléfono ni el enlace del mensaje sospechoso para comprobarlo. Abre la aplicación oficial o contacta a la empresa mediante datos que ya conozcas.
Si parece provenir de un contacto, confirma en una conversación independiente. La FTC explica cómo reconocer y evitar estas estafas.
Haz una pausa
No respondas bajo presión ni utilices el enlace para confirmar el aviso.
Abre el canal oficial
Entra desde la aplicación o una dirección que ya conozcas.
Confirma por separado
Llama a tu contacto usando el número guardado previamente.
Decide después de verificar
Si no puedes comprobar la solicitud, no compartas información ni pagues.
Recomendaciones para protegerte y proteger tu negocio
- Activa la autenticación de dos factores en correo, redes y otras cuentas importantes.
- Mantén actualizados tu teléfono, computadora y programas de seguridad.
- Conserva copias de seguridad de la información de tu negocio.
- Utiliza contraseñas diferentes para tus cuentas.
- Como regla interna, confirma los cambios de cuenta bancaria de proveedores mediante un contacto previamente verificado antes de pagar.
- Acuerda con tu equipo cómo reportar mensajes sospechosos. Facilita que avisen rápidamente, incluso si alguien ya hizo clic.
Puedes ampliar las medidas preventivas en las recomendaciones de la FTC para protegerte del phishing.
No toda estafa digital es phishing: una venta inexistente o un supuesto familiar que pide dinero también pueden ser engaños sin buscar credenciales. Un correo con dominio propio tampoco evita el phishing; necesita protección.
Cuando estén disponibles, las llaves de seguridad y claves de acceso compatibles con FIDO/WebAuthn ofrecen autenticación resistente al phishing. Las apps de autenticación añaden protección, pero sus códigos también pueden ser obtenidos mediante engaño. Consulta CISA: autenticación resistente al phishing.
Checklist para tu negocio
Marca las medidas que ya tienes listas:
Lista de autoevaluación: no solicita datos ni guarda tus respuestas.
Qué hacer si ya interactuaste con el mensaje
Selecciona la situación que corresponde a lo ocurrido. Si hubo un pago o exposición de datos bancarios, contacta al proveedor financiero de inmediato.
Si solo abriste el enlace
Cierra la página y no introduzcas información. Abrirla no demuestra por sí solo que hayan robado tu cuenta. Revisa si hubo descargas y, si sospechas que se instaló contenido malicioso, actualiza tu programa de seguridad y realiza un análisis. En un equipo del trabajo, informa a quien gestione la tecnología.
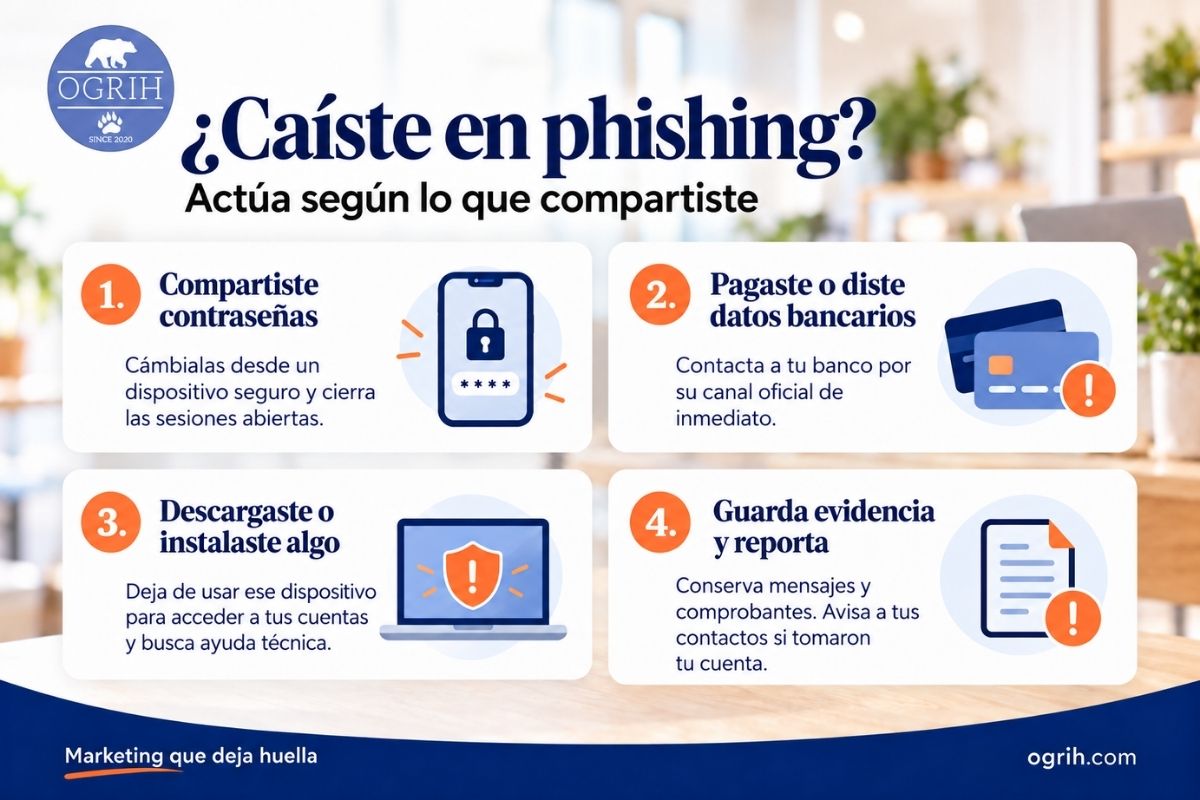
Si compartiste una contraseña o un código
Entra por el canal oficial desde un dispositivo confiable. Cambia la contraseña comprometida y cualquier otra cuenta donde la hayas reutilizado. Si perdiste el acceso, utiliza la recuperación oficial de la plataforma.
Cierra las sesiones abiertas, revisa tus datos de recuperación y activa la verificación en dos pasos. En el correo, comprueba que no existan reglas de reenvío desconocidas. Si enviaron mensajes desde tu cuenta, avisa a tus contactos. Consulta la guía de la FTC para recuperar cuentas comprometidas.
Si compartiste datos financieros o pagaste
Contacta inmediatamente al banco o proveedor de pago por sus canales oficiales. Explica lo ocurrido y pregunta por el bloqueo de la tarjeta, la revisión de operaciones y las posibilidades de detener o recuperar el pago. La devolución del dinero no está garantizada.
Conserva capturas, comprobantes, fechas y datos del destinatario. En México, puedes solicitar orientación a CONDUSEF para problemas con servicios financieros y denunciar ante la autoridad competente. En Estados Unidos, puedes reportar en ReporteFraude.ftc.gov. La FTC también ofrece una guía sobre qué hacer después de una estafa.
Si instalaste software o concediste acceso remoto
Interrumpe el acceso y busca asistencia técnica confiable para revisar el dispositivo. Protege tus cuentas desde otro equipo confiable y comunica el incidente al responsable de tecnología de tu negocio.
Para reportar delitos por internet en Estados Unidos, también puedes acudir al IC3 del FBI. En México, la Guardia Nacional publica el 088 como canal de orientación para presentar denuncias por ciberdelitos. La llamada no sustituye la denuncia formal.
Preguntas frecuentes
¿El phishing solo llega por correo?
No. También puede utilizar mensajes y llamadas. Los ataques por SMS suelen llamarse smishing; los realizados por voz, vishing.
¿Si conozco al remitente puedo confiar?
No automáticamente. Confirma solicitudes inesperadas por un canal independiente, especialmente si implican información sensible o dinero.
¿La verificación en dos pasos elimina el riesgo?
No. Añade protección, pero debes seguir verificando las solicitudes y evitar compartir códigos o aprobar accesos que no iniciaste.
¿Hacer clic significa que ya me hackearon?
No necesariamente. La respuesta depende de si compartiste datos, descargaste contenido o concediste acceso. Revisa lo ocurrido y aplica las medidas correspondientes.
¿Siempre puedo recuperar el dinero?
No. Actuar rápido puede ayudar, pero depende del medio de pago y del caso. Contacta al proveedor para que revise las opciones.
¿Qué hago con el mensaje sospechoso?
Repórtalo en la plataforma. Si necesitas pruebas, consérvalas antes de eliminarlo. No compartas el enlace como si fuera una recomendación legítima.
La confianza digital también se construye
En OGRIH Marketing & Consulting LLC promovemos una comunicación clara entre negocios y clientes. Publicar tus canales oficiales y explicar cómo atiendes consultas y pagos ayuda a que las personas sepan dónde verificar una solicitud.
Antes de hacer clic, compartir un código o transferir dinero, detente y comprueba. Esa pausa puede proteger tu información y tu negocio.
OGRIH Marketing & Consulting LLC — Marketing que deja huella.
WhatsApp EE. UU.: +1 786 402 5342 · México: +52 834 425 7845 · ogrih.com
↑ Volver al inicioFuentes consultadas
- National Cyber Security Centre: Phishing scams: how to spot and report them.
- FTC: Cómo reconocer y evitar las estafas de phishing.
- FTC: Las estafas de phishing son difíciles de detectar.
- FTC: Protégete de las estafas de phishing.
- FTC: Cómo recuperar una cuenta comprometida (en inglés).
- FTC: Qué hacer si sufriste una estafa (en inglés).
Fecha de consulta: 30 de septiembre de 2026.
↑ Volver al inicio
